вторник, 30 июля 2013 г.

Борьба с тавтологией

В процессе написания отчетов нередко приходится переписывать текст по много раз, менять куски местами, объединять фрагменты. При этом может оставаться мусор от предыдущих вариантов. Или, пытаясь понятнее изложить мысль, "жуешь" ее несколько раз подряд. Текст начинает обрастать тавтологией. Безусловно, перед выпуском нужно перечитать текст свежим взглядом и оценить насколько он получился действительно качественным. Хорошо, если есть возможность дать кому-то независимо оценить текст. Если кого-то под рукой нет - можно попробовать привлечь в помощь технологии. Они не совершенны, как и люди, но лучше, чем ничего. 
Недавно натолкнулся  на любопытную программу под названием "Свежий взгляд". Согласно утверждению автора, программа анализирует текст на предмет расположенных близко по тексту фонетически и морфологически сходных слов, чей параллелизм никак не мотивирован. Выражаясь человеческим языком,  она ищет тавтологию. Программа доступна как в виде бесплатного онлайн-сервиса, так и в виде программы, которую можно скачать с сайта автора.
Поддерживаются русский и украинский языки. Также можно поиграться настройками "параноидальности" поиска. Программа отметит "подозрительные" места, на которые нужно обратить внимание. Ну а выбор уже за Вами.

P.S. Обратите внимание на параметр "длина контекста". Если в тексте используются длинные предложения - его показатель нужно увеличивать.

вторник, 9 июля 2013 г.

Звездочка в трее говорит обновиться

Специалисты по безопасности с завидной скоростью выявляют все новые и новые уязвимости системы android. Вы наверняка уже читали о возможности лепить зловредный код в приложения без нарушения криптографической подписи. Но речь сегодня не о том. Все системы дырявые и во всех рано или поздно находят уязвимость века, которая поставит мир на край пропасти. Проблема же системы андроид не в новых уязвимостях,  а в том, что старые никуда не деваются и прекрасно себя чувствуют годами. 
В январе 2012 года я писал об использовании Airpush для распространения троянцев для android (Троянец для Android под видом критического обновления). Наблюдение, на мой взгляд, было не ахти каким интересным - очередной канал для зловредов. Тем не менее, пост все еще пользуется популярностью и набрал уже порядка 7000 просмотров. Среди ключевых слов, по которым пользователи приходят на блог регулярно встречается плюс/минус похожий набор: 
  • критическая ошибка необходимо обновить андроид
  • критическое обновление для android
  • android звездочка в трее
  • android критическое обновление безопасности
  • андроид уведомления звездочка
  • что значит критическое обновление на андроиде
  • android требует обновить браузер
  • андроид сообщение критического обновления
Поэтому я решил еще раз пройтись по этой теме специально для тех, кому "звездочка в трее что-то говорит" и не понятно, что делать.
"Звездочка" или "плюсик" в трее не могут сообщать о критическом обновлении по той простой причине, что такого понятия как  "критическое обновление" для андроид нет. Для каждой конкретной модели прошивка может обновляться или не обновляться конкретным производителем, но они никогда не используют понятие критического обновления и не используют для уведомления "звездочки" и "плюсики" в трее. То же самое касается сообщения о наличии вируса и предложении о сканировании. Обновление браузера ... туда же. В общем, любая ерунда, которая Вас заинтересовала сообщением из трея. Если Вы соглашаетесь предложением и телефон (планшет) пытается открыть внешнюю ссылку в браузере - к гадалке не ходи, сейчас будет установлено что-то, что любо избавит Вас от остатков на Вашем телефонном счете, либо подарит еще какой-нибудь милый сюрприз.
Предложения о "полезных" обновлениях в трее любезно предоставляются рекламной системой Airpush. Разработчики приложений не всегда берут напрямую деньги с пользователей. Ибо сознательных мало, а пиратов - много. Соответственно, доход невелик. А вот сделать приложение бесплатным и прицепить к нему модуль показа рекламы из доступных - более рационально. Пользователь радуется халявному софту (и терпит назойливую рекламу), а автору капает денежка за показ рекламы. Airpush - один из таких модулей. Прицепи и зарабатывай. Вот только, помимо рекламы, разные несознательные личности любят размещать ссылки на свои зловреды под видом критичных обновлений.
Что же делать, если у Вас в трее завелась звездочка и предлагает всякие неприличные вещи? Вариантов несколько:
  1. Запустите что-нибудь из детекторов рекламных модулей. На play их полно и все бесплатные. Я, например, использую Addons Detector. Есть еще куча других. Air Push Detector, например ... В общем, дело вкуса. В результате сканирования Вы получите список приложений, которые используют рекламные модули. Дальше либо все удаляем, либо идем к варианту два.
  2. Терпим все рекламные сообщения, не реагируя на предложения. Тешим себя мыслью, что просмотром рекламы благодарим разработчика.
  3. Если Вы счастливый обладатель android 4.1+, у Вас есть возможность отключить для каждого нелюбимого приложения возможность уведомлений.


четверг, 4 апреля 2013 г.

Безопасность как пристройка

Недавно отписался от LinkedIn'овской группы Ukraine Information Security Group. Причина в данном контексте не важна. Отписался и забыл.  Каково же было мое удивление, когда, не смотря на то, что я уже не член группы, я получил очередное уведомление об обновлениях и новых темах в группе. Сначала решил, что таки не вышел из группы. Первым делом нажал на ссылку "отписаться от рассылки обновлений".  На что LinkedIn бодро сообщил мне, что я не являюсь членом группы и, соответственно, никаких настроек подписок по это группе у меня нет. Как в фильме ДМБ: "Видишь суслика? И я не вижу. А он есть...". Я не в группе, но содержимое всех обновлений и новых тем LinkedIn услужливо присылает на электронную почту.
Данный случай - яркий пример того, как при проектировании системы никто не парится вопросами безопасности. Безопасность не является частью архитектуры системы. Она "пристраивается" позже, когда система уже функционирует. И работает эта безопасность соответственно - где-то пристало, где-то отвалилось. Модуль защиты - этакий забор и собака, привязанная на воротах. Свой - пускает, чужой - нет. А то, что с обратной стороны достраивали  модуль рассылки обновлений и забыли обнести его забором  - про то собаке не ведомо.
Это не первый (да и не последний случай), когда в социальных сетях безопасность дописывалась на колене и только для тех модулей, про которые вспомнили. Ярким примером является история с механизмом жалоб в другой социальной сети. Если не изменяет память, это был фейсбук. Суть уязвимости была в том, что любой пользователь сети мог получить доступ к приватным фото другого пользователя. Такая возможность появилась благодаря новому функционалу - возможности пожаловаться на контент, размещенный другим пользователем. При нажатии на кнопку "жалоба" пользователь должен указать контент, который он считает неприемлемым. И в качестве выбора предлагались не только общедоступные фото, но и те, что были отмечены как приватные. Дыру достаточно быстро закрыли, но, как говориться, осадок остался. Равно как и заплаточный подход построения защиты. Безопасно, пока никто не обошел забор по периметру и не нашел там недостроенный кусок.

вторник, 19 марта 2013 г.

Пресональные данные и рекрутинг

Последнее изменение закона "О защите персональных данных" породило парадокс для рекрутеров.
Из 12 статьи закона убрали часть 3, которая ранее позволяла не уведомлять субъектов о сборе их персональных данных в случае, если эти данные собираются из открытых источников.
Теперь попытаемся натянуть эту норму на процесс рекрутинга.  Особенно на ту часть, которая называется метод прямого поиска. Т.е. когда рекрутеры напрямую ищут информацию о потенциальных кандидатах и бомбят их предложениями. Для того, чтобы найти информацию о человеке, последнему вовсе не обязательно выкладывать свое резюме на специализированных сайтах или рассылать по его по компаниям. В большинстве случаев сносное резюме можно почерпнуть из социальных сетей. Например LinkedIn - отличный источник.  Другим источником могут быть статьи, третьим - блоги, и т.д.
И в тот момент, когда рекруер обнаружил потенциально интересное резюме и решает его сохранить у себя в базе для дальнейшей работы, возникает юридический казус. С одной стороны, субъект добровольно сделал информацию публичной. С другой - как только мы начали сбор такой информации (т.е. обработку), закон обязывает нас уведомлять субъекта. Что-то вроде письма "Уважаемый Имярек,  компания "Рога и Ко" сим письмом уведомляет Вас и начале обработки ваших персональных данных ... <перечень>  с целью ... <благородная цель в помощи трудоустройства>. В соответствии со статьей 8 закона вы имеете право ... <перечень прав на пол страницы текста> ". В общем масштабе это сотни тысяч бессмысленных коммуникаций. С одной стороны, включение его в базу может в дальнейшем никак на субъекта не повлиять. Ну не подошел он никуда. С другой стороны,  субъект сам предоставил информацию в общий доступ. И в последствии разрешать или запрещать читать эту публичную информацию так же абсурдно, как избирательно запрещать читать надпись на заборе.

четверг, 14 марта 2013 г.

Если у вас нету тети... Обновление

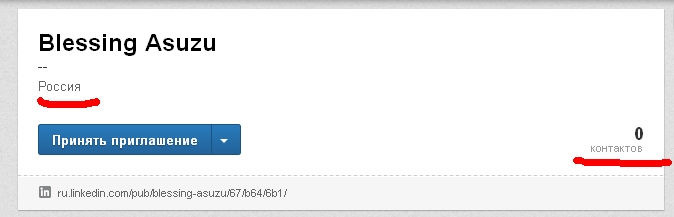
Буквально через час после того, как господин Blessing Asuzu сообщил мне о трагической кончине моего родственника, я решил снова посетить его профиль на LinkedIn. Мне было крайне интересно узнать, профиль создавался с целью единоразовой рассылки  или для многоразовой. За это непродолжительное время  Blessing Asuzu успел обзавестись одним контактом и фотографией профиля.
Потешить самолюбие не удалось - Blessing Asuzu, судя по комментариям LinkedIn, начал активно рассылать аналогичные сообщения бродкастом. По всей видимости в Тоголезской Республике трагически разбился самолет, в котором летели исключительно богатые родственники и у каждого в нагрудном кармане лежал паспорт, завещание и контакты LinkedIn наследников.
Поскольку  мистер Asuzu обзавелся фотографией, я решил узнать об этом прекрасном человеке побольше. Под этим псевдонимом (судя по фотографии) скрывался Nii Laryea Afotey-Agbo - министр Республики Гана.
Не хорошо, господин министр, обманывать доверчивых граждан, используя родственные чувства и природную человеческую жадность.

Если у вас нету тети...

Сегодня получил  письмо от некоего Blessing Asuzu. Он с прискорбием  сообщил мне о кончине моего родственника. Боль невосполнимой утраты немного смягчали $9.6 млн наследства, которые мой родственник завещал мне. Господин Asuzu предлагал срочно связаться с ним для того, чтобы наследство, оставленное моим родственником в далекой и загадочной Тоголезской Республике, наконец обрело законного владельца. 

Во истину, это чудо, когда твой родственник, о котором ты никогда не слышал уезжает в страну, о которой ты мало что знаешь, для того, чтобы там умереть и оставить тебе достойное наследие.
И конечно нельзя не отметить благородство господина Asuzu, который специально поехал в Россию (это логично - ближе ведь нигде интернета нет), чтобы зарегистрироваться в LinkedIn исключительно для того, чтобы найти там меня и передать мне эту трагическую новость. 
 
Большой поклон, мистер Blessing Asuzu, Вы меня здорово развлекли.

понедельник, 11 февраля 2013 г.

Персональные данные и конкуренция

Не могу сказать, что новость неожиданная. Скорее совсем наоборот - ожидаемая. Персональные данные, точнее отношение к вопросу их защиты и бережного использования стало предметом спекуляции  диференцирующим фактором в конкурентных войнах.
Компания Microsoft запустила ряд роликов, "разоблачающих" Google в активном вмешательстве в личную жизнь. Даже красивый термин (куда без него?) для этого придумали - Scroogled. Дескать, читает Google КАЖДОЕ слово в КАЖДОМ Вашем письме на Gmail. А свидетельсвом тому служит динамическая контекстная реклама, которая формируется в зависимости от того, что написано в Вашем письме. Ну, а outlook, разумеется, ни в жизнь себе этого не позволяет (скрытая зависть ?) - так что все на outlook.

Достигнет ли поставленной цели рекламная компания - покажет время. На мой взгляд, мероприятие достаточно недальновидное. Ибо Microsoft активно всех загоняет в свои облаяные сервисы и рискует получить своими же граблями. Ведь персональные данные доверяются не только гуглу. А то, что outlook не умеет грамотно подбирать рекламу по контенту, вовсе не значит, что в Microsoft больше беспокоятся защитой персональных данных. Следовательно, не доверять, так всем.
Единственный положительный момент в данной рекламной компании - это возможность для пользователей бесплатных облачных сервисов еще раз подумать над тем, какие данные они безоговорочно предоставляем вирутальному миру и о возможных последствиях.